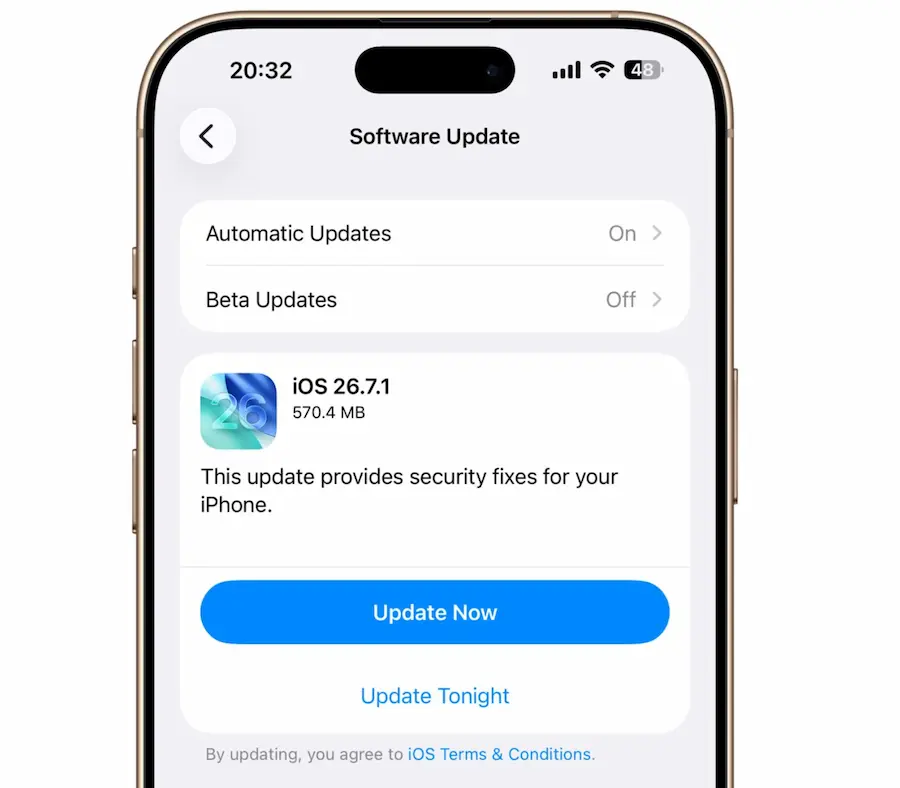
Apple 近期釋出 iOS 26.7.1、iPadOS 26.7.1、macOS Tahoe 26.7.1,以及 macOS Sequoia 15.8.1 等系統安全更新,主要修補一項已遭實際利用的重大安全漏洞,官方證實,這項漏洞曾被運用在針對少數特定人士發動的高度複雜攻擊,雖然目前跡象顯示,這並非針對一般使用者發動的大規模攻擊,但隨著漏洞資訊正式公開,後續被其他攻擊者進一步利用的風險也可能隨之提高。
iOS 26.7.1更新修復CoreGraphics越界寫入安全漏洞
根據 Apple 公布的 iOS 26.7.1 和 macOS 26.7.1 安全性更新內容,這次修補的問題出現在 CoreGraphics,屬於越界寫入(Out-of-Bounds Write)漏洞,攻擊者若誘使裝置處理特別製作的惡意檔案,就可能觸發記憶體存取異常,進一步造成任意程式碼執行。
一旦漏洞成功遭到利用,攻擊者可能有機會在受害者裝置上執行未經授權的程式碼,因此這類漏洞通常具有較高的安全風險。
Apple 表示,目前已透過強化邊界檢查機制修正相關問題,避免程式在處理特定資料時寫入超出允許範圍的記憶體位置。
Apple證實舊版系統漏洞已遭利用,鎖定特定人士發動攻擊
Apple 在安全性公告中指出,這項漏洞可能已經被用於一場極為複雜的攻擊,主要鎖定仍使用舊版 iOS 的特定人士。
從 Apple 過往類似措辭來看,這類攻擊通常不是一般網路詐騙或大量散播的惡意程式,而是具有高度針對性的攻擊行動。
目前 Apple 並未進一步公布受攻擊對象身分、攻擊方式,以及實際遭影響的人數,只強調受影響範圍侷限在少數特定使用者。
相較之下,Apple 在最新一代作業系統目前看來並未受到這項漏洞影響,從官方同步推出的 iOS 27.0.1、iPadOS 27.0.1,以及 macOS Golden Gate 27.0.1,目前公布的安全性資訊中並沒有列出相同漏洞,也沒有相關 CVE 項目。
代表此次安全更新的重點,主要集中在仍使用 iOS 26、iPadOS 26、macOS Tahoe 與 macOS Sequoia 的裝置。

應該立即更新 iOS 26.7.1嗎?不只是新功能才需要升級
不少用戶看到小版本系統更新時,常會因為沒有新增明顯功能就刻意選擇延後或暫緩升級,但這次 iOS 26.7.1 更新再次顯示,小版本更新真正重要的地方,主要還是修補的安全漏洞,也就是避免設備陷入資安風險。
就算 Apple 表示,目前已知攻擊僅鎖定少數人士,一般使用者也不代表完全沒有風險,通常從漏洞公開到大量使用者完成更新之前,往往會形成一段潛在的風險空窗期。
通常在漏洞尚未公開之前,攻擊手法通常掌握在少數攻擊者手中;但是當 Apple 正式發布安全更新、漏洞資訊曝光後,其他資安研究人員與攻擊者就會開始進一步分析修補內容,嘗試找出漏洞原理與可行的攻擊方式。
如果目前仍停留在 iOS 26、iPadOS 26、macOS Tahoe、macOS Sequoia系統版本,建議儘快檢查是否已有更新可以安裝。